Wij bewaken je reputatiereputatieTerwijl jij slaapt
Scant je app continu op kwetsbaarheden en dreigingen, zodat jij gewoon door kunt bouwen.
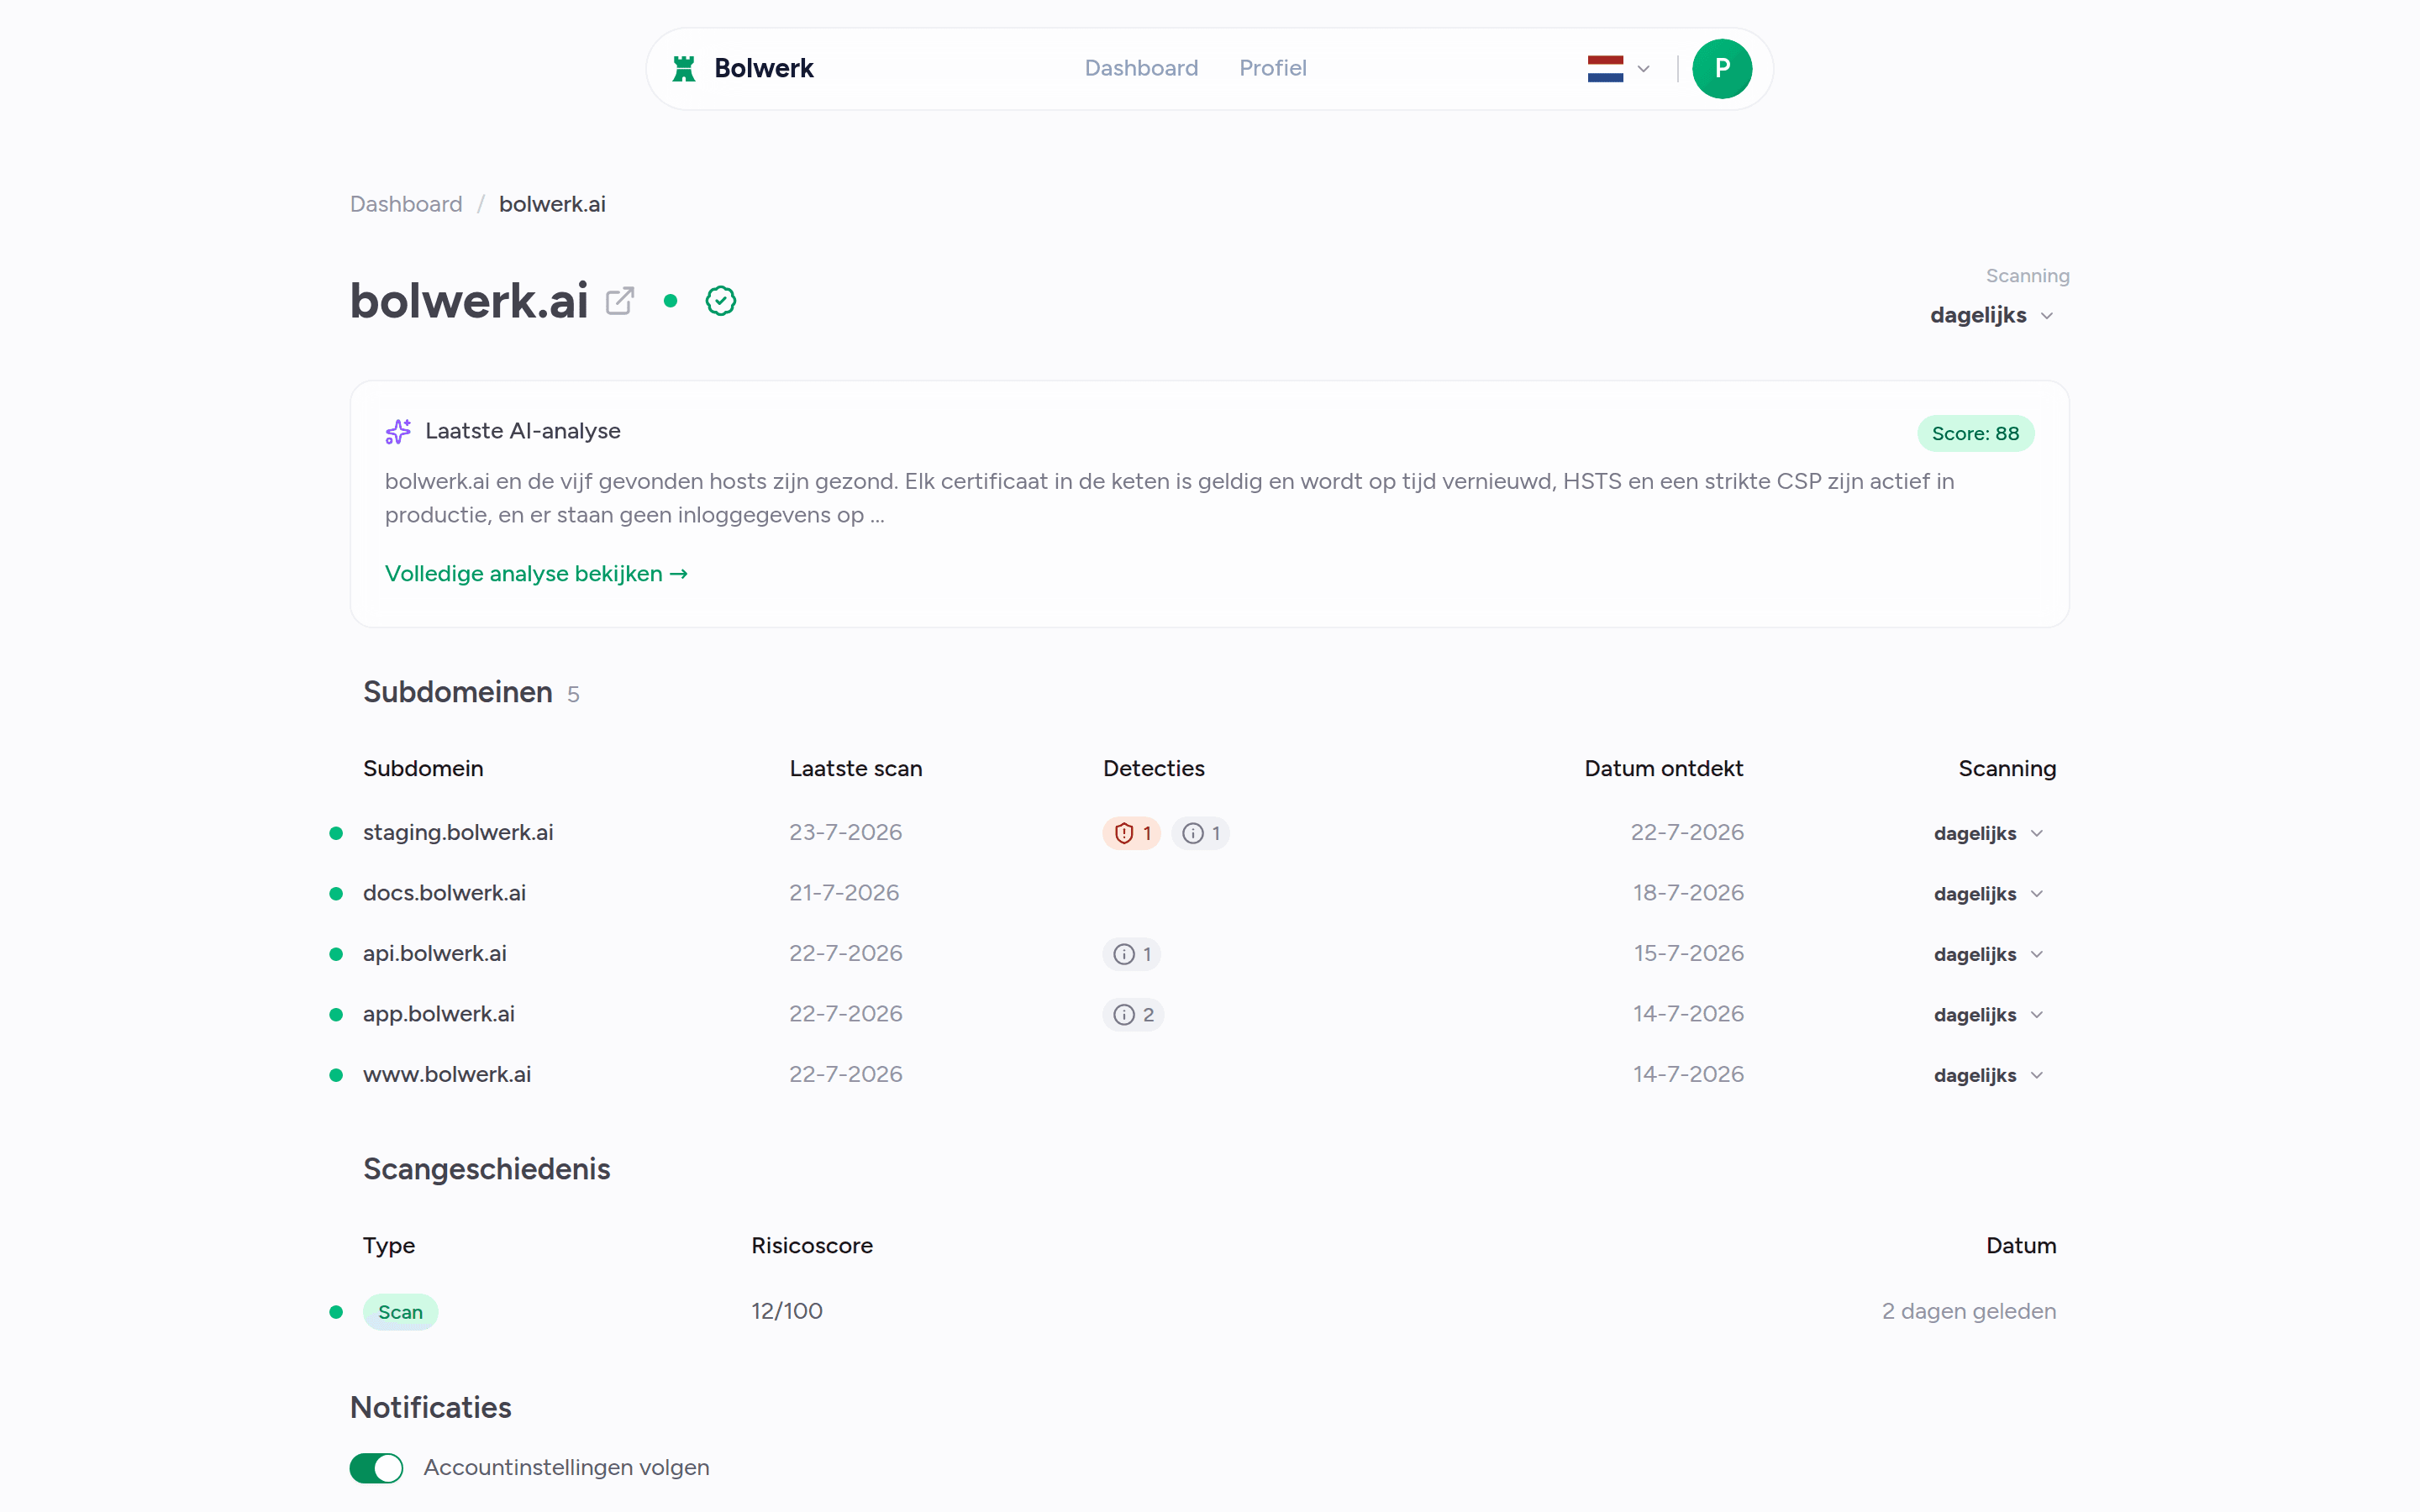
Hoe het werkt
Van één domein naar een volledig beeld van wat je blootstelt, in drie stappen
Vind elke host
Voer één domein in en wij brengen de rest in kaart. Certificate Transparency logs tonen elk subdomein dat ooit een certificaat had, ook de subdomeinen die niemand zich nog herinnert.
Bezoek elke site
Elke host wordt geopend in een echte browser, zoals een bezoeker hem ziet. We controleren het certificaat, de security headers en DNS, en leggen elk verzoek vast dat de pagina doet.
Spoor blootgestelde geheimen op
We lezen de JavaScript, JSON en source maps die je sites serveren en markeren API-keys en tokens die nooit openbaar hadden mogen zijn. Waarden tonen we gemaskeerd, en AI-analyse vertelt je welke ertoe doen.
Wij vinden wat jij mist
Je domeinen vertellen meer dan je denkt. Van certificaten tot subdomeinen: wij tonen wat een buitenstaander over je kan ontdekken.
Certificaten uitgegeven zonder jouw toestemming
Certificaten die bijna verlopen
Certificaten die zijn ingetrokken
Ontbrekende certificate transparency-vermeldingen
Namaakdomeinen gericht op jouw merk
Onbekende subdomeinen en diensten
Verouderde of kwetsbare cryptografie
Onveilige TLS-instellingen en -protocollen
Je volledige aanvalsoppervlak
Certificaatmonitoring is waar we begonnen. We breiden nu uit naar alles wat van buitenaf zichtbaar is over jouw infrastructuur.
Kwetsbaarheidsscanning
We doorzoeken je applicaties op bekende CVE's, misconfiguraties en zwakke plekken in je stack.
Poort- & dienstontdekking
We brengen in kaart welke services en poorten extern bereikbaar zijn. Continu, niet eenmalig.
Datalekdetectie
We zoeken naar databases, API-sleutels en configuratiebestanden die per ongeluk publiek toegankelijk zijn.
Security header-analyse
We controleren je HTTP-headers op ontbrekende beveiligingen als CSP, HSTS en X-Frame-Options.
DNS-monitoring
We volgen wijzigingen in je DNS-records en detecteren kapingspogingen en loshangende entries.
Compliance-controle
We toetsen je configuratie automatisch aan gangbare beveiligingsstandaarden en best practices.
MCP-servers
Verbind je AI-tools rechtstreeks met Bolwerk via het Model Context Protocol en bevraag je aanvalsoppervlak in natuurlijke taal.
Waarom Bolwerk
Een bolwerk is een vestingwerk. Een dikke muur, een verdedigingslinie. Iets dat beschermt, maar ook standhoudt.
Gebouwd voor de aanval, niet erna.